Sa mort était annoncé depuis novembre 2008, suite aux travaux de 2 chercheurs allemand. La méthode beck-tews du nom des 2 chercheurs permettait alors de casser du WPA-TKIP en 12-15 min dans certaine condition. La principale protection face à cette attaque revenait à réduire le temps de négociation du TKIP à 2min. Mais au début […]
Auteur : Florian Cristina
Performance bruteforce MD5
L’été est souvent une période propice aux développements libre en tout genre. Je parlais la semaine dernière de la course qu’il existe entre les différent bruteforcer. Je vais essayer de répondre a la question : « Quel complexité et quelle taille pour mon mot de passe ». Je vais m’appuyer essentiellement sur le MD5 pour répondre à […]
Question sur le chiffrement de disque
Voici un petit résumé de quelques questions sur le chiffrement de disque. Question : Qu’est ce que le chiffrement de disque ? Réponse : Le chiffrement de disque est une méthode de protection de données pour les supports de stockage possédant un système de secteur adressable (par exemple, un disque dur, une clé USB, un […]
Request exceeded the limit of 10 internal redirect
En voilà une mauvaise idée de mettre un .htaccess à la racine d’un répertoire sans vérifier toutes les implications que cela peut avoir. Dans mon cas mon munin ne pouvait plus monitorer le serveur apache. Voici l’erreur complète : [Sat Aug 15 11:25:06 2009] [error] [client 127.0.0.1] Request exceeded the limit of 10 internal redirects […]
Lire la suite Request exceeded the limit of 10 internal redirect
Connaitre le trafic de son serveur
Il n’y a pas que netstat dans la vie 😀 Voici 3 petits logiciels bien pratique pour analyser le traffic en temps réel sur sa carte réseau. ethstatus qui permet de voir le nombre de packet / sec dans les 2 sens iptstate qui permet de voir les connections en temps réel avec leurs status […]
Où en sont les GPU brute forcer ?
Après avoir essayé d’extrapoler le temps nécessaire pour casser un mot de passe avec des supercalculateurs dans ce billet, puis dans celui-ci avec PBKDF2, je vais à présent m’intéresser dans cet article à essayer de définir le temps réel qu’il faut aujourd’hui pour une machine du commerce de milieu-haut de gamme pour casser des mots […]
Authentification Kerberos en JNDI
La documentation officielle java au sujet de l’authentification kerberos en JNDI est très bien faite. Mais je vais quand même me faire un petit mémo à ce sujet. Le but du jeu est de mettre en place un processus d’authentification sécurisé entre une application java sur un poste en Windows XP et un contrôleur de […]
lm-hash et nt-hash
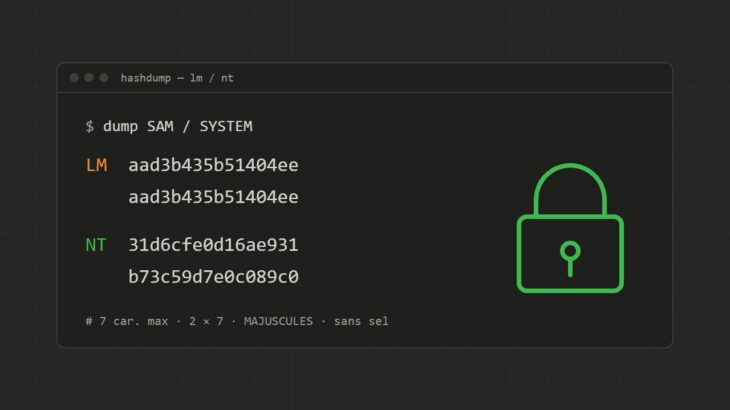
Un petit billet sur les hash utilisé pour l’authentification locale sous Windows. Le LM-Hash Le LM-hash, hérité de LAN Manager, est utilisé depuis Windows for Workgroups 3.11 pour générer les empreintes des mots de passe d’authentification locale Windows. Son fonctionnement est du fait de son age très rudimentaire. Un mot de passe LM-hash a 2 […]
Windows 7 RTM le 14 août sur msdnaa
Voilà un OS attendu par beaucoup d’étudiants. Windows 7 RTM devrait arriver le 14 août 2009 sur msdnaa. La source est un commentaire posté sur le Windows 7 team blog de Microsoft. À prendre avec des pincettes. Update regarding MSDNAA – I’m told folks can expect the Windows 7 RTM bits to become available on […]
Active directory : Allow log on localy
Je veux que seulement un groupe de mes utilisateurs de mon domaine Active Directory aient le droit de se connecter à un groupe de machine. 1 / Dans l’OU où se trouvent les machines, je crée un groupe et j’associe toutes les machines à ce groupe : gp_toto_computers. 2 / Dans l’OU où se trouve […]